Доказателства от реален тест
ВисокаЕдна липсваща проверка на правата.
AI / LLM · С вход, без администраторски права
1 висока · 2 средни · 4 ниски
Разгледайте доказателстватаНезависими от 2014 г.10 публикувани CVEВключен повторен тест
Ръчни тестове за проникване и red teaming от опитни инженери. Всяка находка идва с възпроизводими доказателства, а всяка поправка се проверява повторно.Опитни инженери.
Доказателства за всяка находка.
Превъртете, за да проследите пътя
Отвъд повърхността
Публичното приложение е само началото. Проследяваме границите на достъпа до данните, които трябва да защитават.
Доказателства от реален тест
ВисокаAI / LLM · С вход, без администраторски права
1 висока · 2 средни · 4 ниски
Разгледайте доказателстватаНашата роля
Автоматизираните и AI платформи са силни в широчината: инвентаризация, известни уязвимости и чести проверки. Ангажиментът със специалисти добавя дълбочина. Нашите инженери разбират как трябва да работи системата ви, свързват дребни слабости в доказано въздействие и обясняват всяка находка на среща с екипа ви.
От бинарния файл на мобилно приложение до сървърния му API или от AI функционалност до административните ѝ права: уточняваме границите, акаунтите и процесите, след което проверяваме взаимодействията между тях.
Разгледайте казус за AI праваОпитни инженери извършват оценката, документират възпроизводими доказателства и обясняват резултатите в техническо обсъждане. Екипът ви може да задава въпроси на хората, изследвали проблема.
Вижте как протича ангажиментътТестовете ни за проникване включват повторна проверка след отстраняване. Проверяваме съобщените поправки и потвърждаваме резултатите писмено, за да има доказателства за приключването.
Вижте какво съдържа докладътУслугата ни за AI сигурност оценява приложения с AI функционалности: права, потоци от данни и правомощия на агенти. Това е различен въпрос от използването на AI инструмент за самото тестване. Разгледайте тестовете за AI сигурност
Сравнете автоматизираното тестване и тестовете от специалистиКак протича ангажиментът
Всеки тест за проникване следва едни и същи пет етапа. Критичните проблеми достигат до екипа ви веднага щом бъдат потвърдени, а ангажиментът приключва едва когато поправката е доказана. Вижте цялата методология
Договаряме писмено целите, системите, правилата за тестване и контактите при спешност. Получавате конкретен график и оферта.
Изучаваме приложението като нападател: роли, маршрути, граници на доверие и бизнес процесите зад тях.
Опитни тестери свързват слабостите ръчно в доказано въздействие. Безопасна демонстрация, без разрушителни действия.
Резюме за ръководството и технически доклад за инженерите, представени на среща с екипа ви.
Включен в услугата. Повтаряме атаката срещу поправката и потвърждаваме писмено какво е отстранено.
Дневник на ангажимента
Доказателства вместо предположения.
Всяка находка, която докладваме, носи доказателството зад нея, промяната, която я отстранява, и повторния тест, който показва, че е затворена. Изберете пример.
GET /api/v2/invoices/{id}Какво изпратихме и какво получихме.
GET /api/v2/invoices/10424 HTTP/1.1Host: app.example.testCookie: session=…← вход като клиент А HTTP/1.1 200 OK← заявката е успешна{"invoice_id": 10424, "tenant": "tenant-b",← запис на друг клиент "amount_due": "4150.00"}Промяната, която правят вашите инженери.
invoice = Invoice.get(id)invoice = Invoice.get(id, tenant=session.tenant)← проверка в услугатаif invoice is None: raise NotFound()Същата атака след поправката.
GET /api/v2/invoices/10424 HTTP/1.1← същата заявка, същият потребителHTTP/1.1 404 Not Found← фактурата на друг клиент е недостъпнаПовторно тествано 12 дни по-късно: затворено
ci.internal.example.testКакво изпратихме и какво получихме.
POST /api/v1/jobs HTTP/1.1Host: ci.internal.example.testContent-Type: application/json← без идентификационни данни {"script": "id"}← безобидна команда за доказателство HTTP/1.1 201 Created← задачата е приета{"output": "uid=998(runner)"}← изпълнено като служебния акаунтПромяната, която правят вашите инженери.
listen: 0.0.0.0:8080listen: 10.20.0.5:8080← само от мрежата за компилацияauth: sso_required← всяка задача изисква вход# изтеклите ключове за внедряване са сменениСъщата атака след поправката.
POST /api/v1/jobs HTTP/1.1← същата заявка, без входHTTP/1.1 401 Unauthorized← задачата е отказанаПовторно тествано 8 дни по-късно: затворено
POST /auth/resetКакво изпратихме и какво получихме.
POST /auth/reset HTTP/1.1token issued: 1761469201-7f3a← Unix време + фиксиран суфиксtoken issued: 1761469262-7f3a← минута по-късно GET /auth/reset/confirm?token=1761469263-7f3a← отгатнат, никога не е издаванHTTP/1.1 200 OK← „Изберете нова парола“Промяната, която правят вашите инженери.
token = f"{int(time.time())}-{SUFFIX}"token = secrets.token_urlsafe(32)← непредвидимexpires = now() + timedelta(minutes=15)← кратък срокСъщата атака след поправката.
GET /auth/reset/confirm?token=1761469263-7f3a← същият отгатнат токенHTTP/1.1 400 Bad Request← „Невалиден или изтекъл токен“Повторно тествано 15 дни по-късно: затворено
iOS и Android приложение, тема на заявкатаКакво изпратихме и какво получихме.
POST /api/tickets HTTP/1.1← изпратено от iOS приложението{"subject": "<img src=x onerror=alert(1)>"}HTTP/1.1 201 Created← съхранено без промяна agent console › ticket #5521alert(1) on support.example.test← скриптът се изпълни в сесията на оператораПромяната, която правят вашите инженери.
<td>{{{ ticket.subject }}}</td>← суров HTML<td>{{ ticket.subject }}</td>← екранирано от шаблонаСъщата атака след поправката.
agent console › ticket #5522← същото съдържание<img src=x onerror=alert(1)> shown as text← скриптът не се изпълняваПовторно тествано 6 дни по-късно: затворено
Находките са анонимизирани от реални ангажименти. Заявките, хостовете и данните са синтетични, в същия формат като докладите ни.
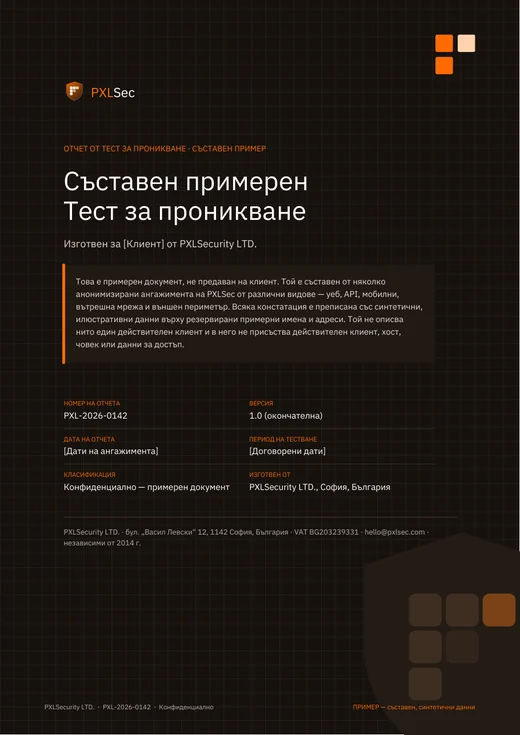 Корица
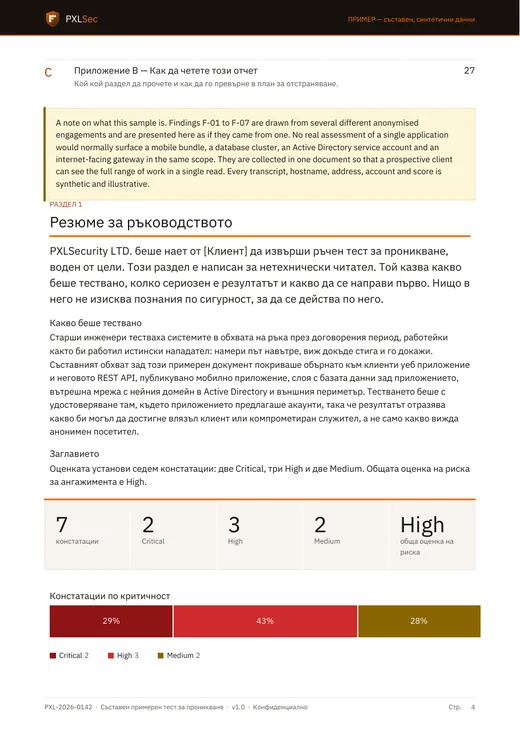 Резюме за ръководството
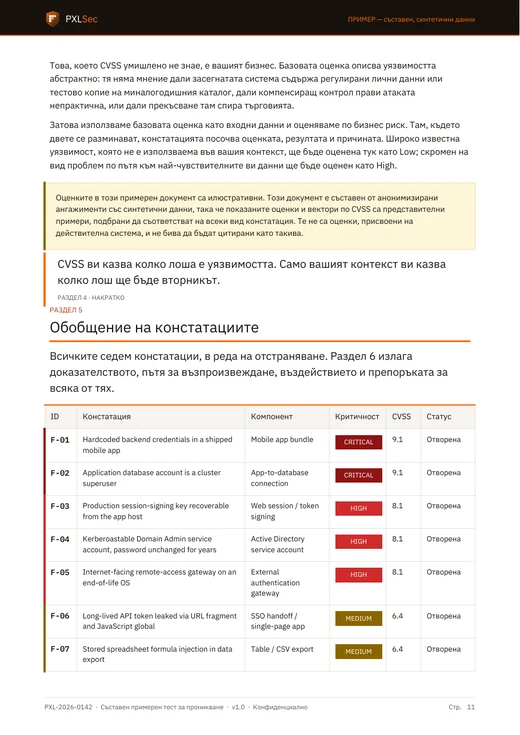 Обобщение на находките
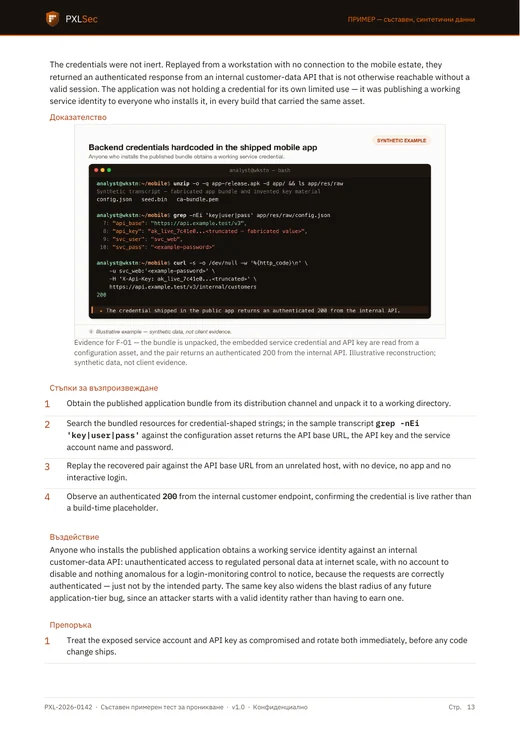 Находка с доказателства
Една и съща структура във всеки доклад: ръководството може да действа от четвъртата страница, а инженерите работят от единадесетата.
Структурирани да подкрепят доказателствата за ISO 27001, SOC 2, PCI DSS, DORA и NIS2.
От нашата работа
Реални проекти, анонимизирани за защита на клиентите ни. Вижте обхвата, доказателствата и резултатите.
1 критична, 5 високи — отстранени
Прочетете казуса16 констатации и план за разделение на отговорностите
Прочетете казуса1 висока, 2 средни, 4 ниски — една първопричина
Прочетете казусаИзберете проверка на приложенията, инфраструктурата или защитите си. Помагаме ви да определите подходящия обхват и предоставяме доказателства, по които екипът ви може да действа.
Ръчни тестове на приложения, API, мрежи и облачни среди. Доказваме реалните рискове и проверяваме отстраняването им.
Вижте услугатаРеалистични атаки срещу хора, процеси и системи, които проверяват способността ви да откривате и реагирате.
Вижте услугатаПрактическо тестване на AWS, Azure и GCP: конфигурации, права за достъп, данни и възможни пътища за атака.
Вижте услугатаПроверка на приложения за iOS и Android по OWASP MASVS: данни на устройството, защити при изпълнение и свързаните API.
Вижте услугатаПроверка на AI и LLM приложения: административен достъп, изолация между клиенти, данни и правомощия на агентите.
Вижте услугатаПреглед на кода за сигурност, моделиране на заплахите и оценка на архитектурата с практични насоки за разработчиците.
Вижте услугатаИнженерите ни притежават сертификати, придобити чрез взискателни практически изпити. Повечето включват работа в лабораторна среда с ограничено време, а не само въпроси с избор на отговор.
 OSCE³OffSec Certified Expert
 OSWEOffSec Web Expert
 OSEPOffSec Experienced Penetration Tester
 OSEDOffSec Exploit Developer
 OSCPOffSec Certified Professional
 CRTOCertified Red Team Operator
 CRTLCertified Red Team Lead
 CRTECertified Red Team Expert
 CRTPCertified Red Team Professional
 BSCPBurp Suite Certified Practitioner
 CREST CRTCREST Registered Penetration Tester
 CPSACREST Practitioner Security Analyst
Дългогодишни клиенти, някои с нас от първата ни година. Имената не се разкриват: по подразбиране работим при NDA.
Екипът на PXLSec е много талантлив и отдаден и се стреми да свърши работата. Уменията им за тестване за проникване са на най-високо ниво, както на мрежово, така и на ниво уеб приложения. Уменията им за отчитане и комуникация също са много добри.
PXLSec предоставя професионален анализ и съвети по ИТ сигурност. Екипът демонстрира експертиза и е задълбочен в работата си. Впечатлени сме от вниманието им към детайла и горещо препоръчваме услугите им.
Наехме PXLSec да анализират сайта ни за потенциални заплахи за сигурността. Получихме изброени най-важните уязвимости, заедно с начин да бъдат ограничени. Това ни помогна да намалим вероятността от атака.
PXLSec предоставя услуги по сигурност на най-високо ниво, с фокус върху това да направят нещата както трябва за клиентите си. Горещо бих препоръчал на всеки, който търси консултанти по киберсигурност, да ги опита.
PXLSec ни помогнаха с редица дейности по сигурността и винаги сме били много доволни от качеството и изпълнението.
Нещо друго? Пишете на [email protected] и тестер ще отговори.
Повечето тестове на уеб приложения или API отнемат една до две седмици тестване, в зависимост от обхвата. Red team операциите обикновено продължават няколко седмици. Получавате ясен график в предложението.
Цената се определя според обхвата и усилието и се договаря писмено, преди тестването да започне. За тестовете за проникване и оценките повторният тест след отстраняване е включен като стандартна част от услугата.
Безопасността е на първо място. Договаряме правилата на ангажимента, периодите за тестване и лицата за връзка при спешност предварително и избягваме разрушителни техники, освен ако не ги разрешите изрично. Тестовите среди са добре дошли.
Да. Отчетите ни са структурирани така, че да подкрепят доказателствата за ISO 27001, SOC 2, PCI DSS, DORA и NIS2, и можем да съотнесем констатациите към конкретните контроли във вашия одит.
Да. PXLSecurity LTD. е регистрирана в България (VAT BG203239331) и рутинно работи при клиентски NDA, споразумения за обработка на данни и процеси за одобрение на доставчици.
Да. Базирани сме в София и работим с клиенти в целия ЕС и по света, дистанционно или на място.
Кажете ни какво е и какво ви притеснява. Опитен тестер обикновено отговаря до един работен ден с въпроси, предложен подход и оферта.
Можем да подпишем вашето NDA, преди да споделите чувствителни детайли. За запитването ви се прилага политиката ни за поверителност.
Как защитаваме информацията ви · Политика за поверителност