Примерен мобилен отчет · 30 страници · PDF
Какво открива един мобилен тест, щом разархивирате приложението.
Съществените констатации при тест на мобилно приложение рядко се изчерпват с резултатите от скенер. Тук можете да разгледате целия доклад: девет подробно описани констатации за публикувания двоичен файл, съхранените данни, защитите по време на работа и API зад приложението. Всяка констатация е съотнесена към съответната група контроли на OWASP MASVS.
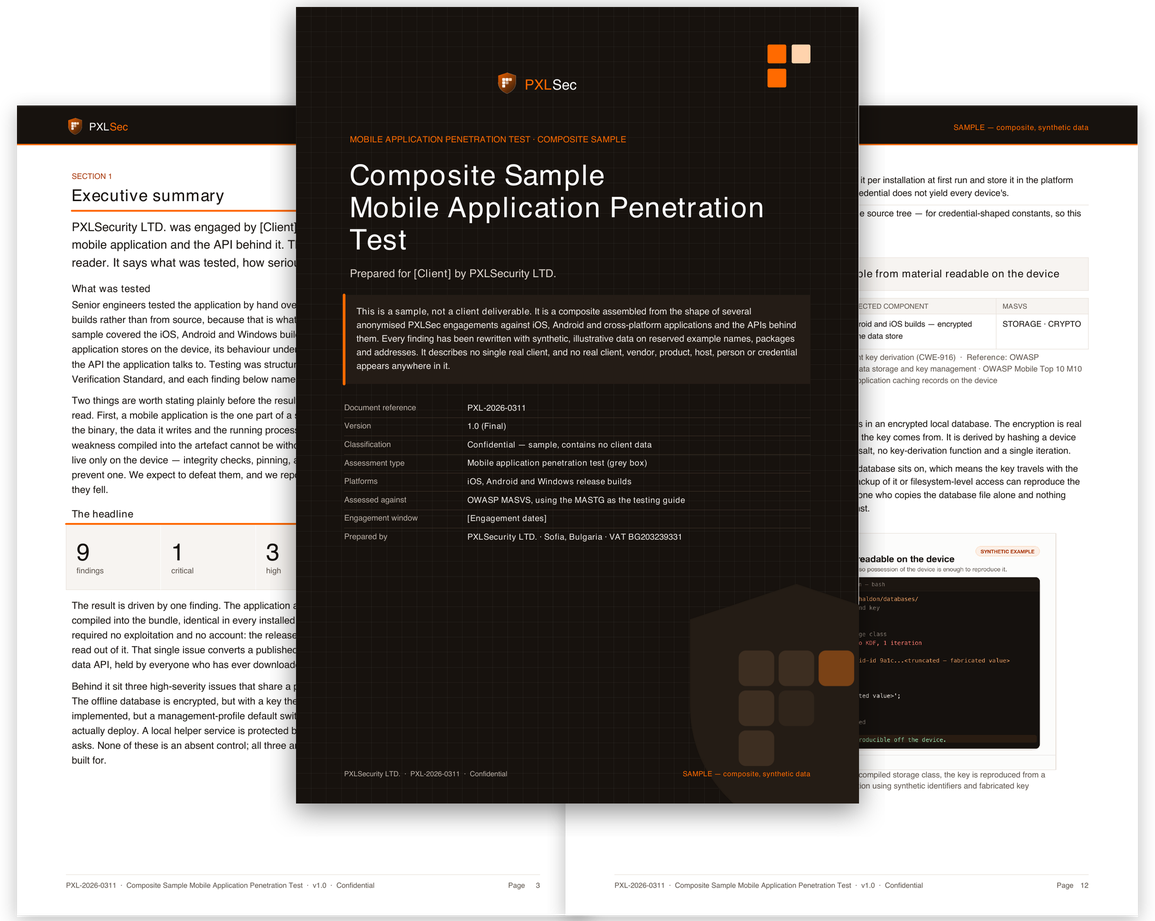
Какво съдържа
Девет констатации и редът, в който нападателят ги намира
Резюме за ръководството
Защо тайна вътре в разпространен артефакт е различен вид проблем от такава на сървър.
Обхват и методология
Петте етапа на теста, осемте групи контроли на MASVS и констатациите, установени при проверките.
Публикуваният двоичен файл
Какво разкрива обратното инженерство на публикуваната версия, преди някой да има акаунт.
Данни на устройството
Локални хранилища, извеждане на ключове, журнали и резервни копия — и защо шифроването на съхранените данни само по себе си може да не осигурява достатъчна защита.
Поведение при изпълнение и устойчивост
Фиксиране на сертификати (certificate pinning), проверки за root и jailbreak и защита срещу промяна на приложението. Оценката отчита какво защитават тези механизми и последиците от заобикалянето им.
План за отстраняване
План в три етапа, започващ с действие, което не изисква промяна в кода.
За какво е полезен
Защото нападателят разполага с копие на приложението
За разлика от сървърната инфраструктура, публикуваното мобилно приложение работи на устройство извън вашия контрол. Потребителят разполага с пакета, локалните данни и процеса на приложението. Затова докладът следва този ред: анализ на пакета, проверки по време на изпълнение и проверка на API.
Докладът съчетава сценарии от анонимизирани ангажименти с измислени илюстративни данни. Той не описва конкретен клиент и не съдържа реални хостове, пакети, имена или идентификационни данни. Посочените устройства, технологии и инструменти не се представят като използвани от клиент.
В примерния доклад заобикалянето на проверката за root е оценено като Medium. Самото преодоляване на защита върху устройство, контролирано от нападателя, не доказва критичен риск. Оценката зависи от данните и функциите, до които това позволява достъп.
- Определяне на обхвата на мобилен тестИзползвайте таблицата с покритието по MASVS като основа за собствения си обхват.
- Оценяване на предложениеСравнете го с отчет, който спира при манифеста и списъка с разрешения.
- Подготовка на инженерния екипПокажете на екипа мобилна констатация с доказателства от изпълнението на приложението.
- Подготовка за проверка от клиентВижте доказателствата, които корпоративен купувач вероятно би поискал.
Искате това за собственото си приложение?
Кажете ни какво искате да защитите. Опитен специалист ще ви помогне да определите обхвата и следващите стъпки. Обикновено отговаряме в рамките на един работен ден.
Поверителност от първия разговор
Можем да подпишем вашето NDA, преди да споделите чувствителни детайли. За запитването ви се прилага политиката ни за поверителност.
Как защитаваме информацията ви · Политика за поверителност